
Google виявив, що Іран провів кібератаки проти Трампа, Байдена і Гарріс
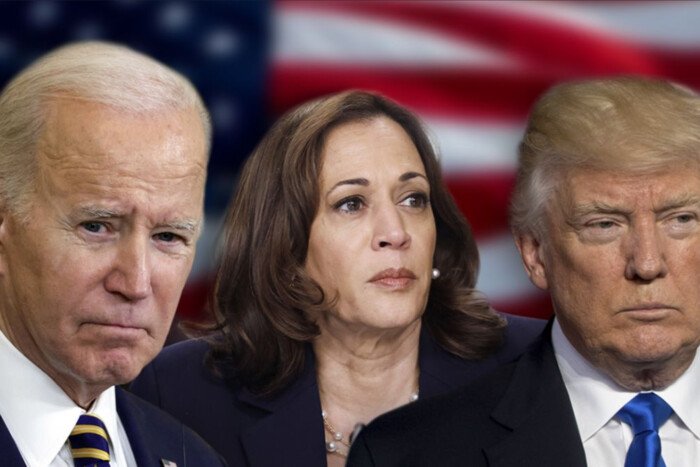
Іранська фішингова атака була націлена на майже десять людей, повʼязаних із президентом США Джо Байденом і кандидатом у президенти США від республіканців Дональдом Трампом, зокрема в уряді та штабах.
Про це йдеться у звіті Google, пише Бабель.
Досі жодна стороння компанія не підтверджувала заяву штабу Трампа про те, що він став ціллю іранських хакерів. Штаб звинуватив підтримуваних Іраном хакерів у тому, що вони викрали доступ до конфіденційних документів і збиралися втручатися у вибори.
Читати ще: Телеканал ABC офіційно підтвердив перші дебати Трампа й Гарріс 10 вересня
У звіті Google також вперше офіційно зазначили, що Іран націлився й на адміністрацію Байдена – Камалу Гарріс і передвиборчий штаб.
Google пише, що цим займалася іранська урядова хакерська команда APT42, відома як Charming Kitten і Mint Sandstorm, у травні та червні. Вона намагається зламати особисті облікові записи електронної пошти, пов’язані з Байденом, Трампом і віцепрезиденткою Гаррісом.
Тактика APT42 така: хакери вбудовують шкідливі посилання в текст електронної пошти чи в PDF-вкладення. Це зменшує можливість виявити їх.
Підписуйтесь на наш Telegram-канал, аби першими дізнаватись найактуальніші новини Волині, України та світу
Про це йдеться у звіті Google, пише Бабель.
Досі жодна стороння компанія не підтверджувала заяву штабу Трампа про те, що він став ціллю іранських хакерів. Штаб звинуватив підтримуваних Іраном хакерів у тому, що вони викрали доступ до конфіденційних документів і збиралися втручатися у вибори.
Читати ще: Телеканал ABC офіційно підтвердив перші дебати Трампа й Гарріс 10 вересня
У звіті Google також вперше офіційно зазначили, що Іран націлився й на адміністрацію Байдена – Камалу Гарріс і передвиборчий штаб.
Google пише, що цим займалася іранська урядова хакерська команда APT42, відома як Charming Kitten і Mint Sandstorm, у травні та червні. Вона намагається зламати особисті облікові записи електронної пошти, пов’язані з Байденом, Трампом і віцепрезиденткою Гаррісом.
Тактика APT42 така: хакери вбудовують шкідливі посилання в текст електронної пошти чи в PDF-вкладення. Це зменшує можливість виявити їх.
Знайшли помилку? Виділіть текст і натисніть
Підписуйтесь на наш Telegram-канал, аби першими дізнаватись найактуальніші новини Волині, України та світу

Коментарів: 0
США планують вивести сотні танкерів з «тіньового флоту» без скасування санкцій, – Bloomberg
Сьогодні 13:33
Сьогодні 13:33
Росіяни дронами атакували «Епіцентр» у Дубні
Сьогодні 13:03
Сьогодні 13:03
У Києві затримали рецидивістів, які готували серію терактів у ТЦК на замовлення російських спецслужб
Сьогодні 12:47
Сьогодні 12:47

Раніше засуджений за хабар військовослужбовець ТЦК побив до смерті мобілізованого у Львові
Сьогодні 11:57
Сьогодні 11:57
«Паліндром» вирушає до Луцька з осіннім «тихим туром»
Сьогодні 11:41
Сьогодні 11:41


Додати коментар:
УВАГА! Користувач www.volynnews.com має розуміти, що коментування на сайті створені аж ніяк не для політичного піару чи антипіару, зведення особистих рахунків, комерційної реклами, образ, безпідставних звинувачень та інших некоректних і негідних речей. Утім коментарі – це не редакційні матеріали, не мають попередньої модерації, суб’єктивні повідомлення і можуть містити недостовірну інформацію.