
Не просто плацдарм для армії РФ: Білорусь проводила фішингові кампанії проти України та Польщі
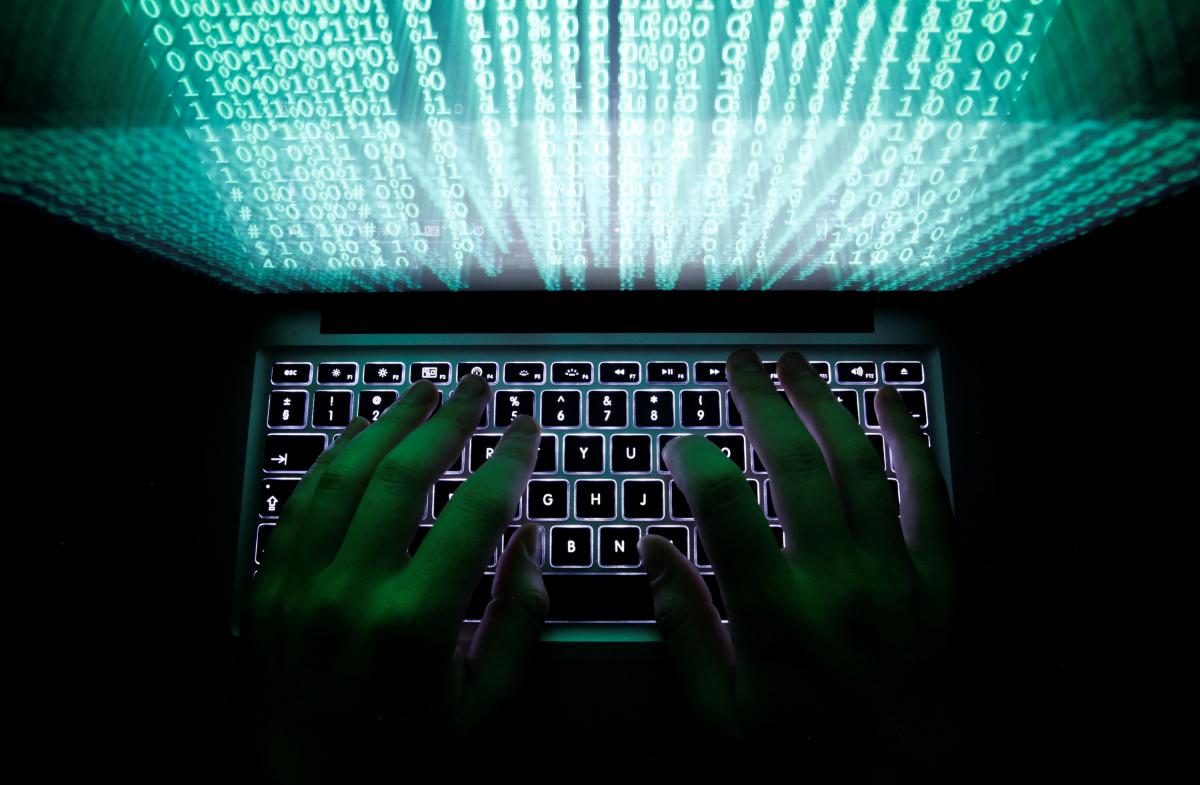
Білорусь проводила широкомасштабні фішингові атаки на військовослужбовців Польщі, а також на українських чиновників.
Про це 7 березня заявили дослідники безпеки з компанії Google, надавши додаткові докази того, що роль Білорусі у вторгненні Росії в Україну не обмежується її використанням як плацдарму для російських військ, пише УНІАН з посиланням на Washington Post.
Як йдеться в матеріалі, Google повідомив, що ще минулого року попередив сотні жителів України про спроби злому, більшість з яких були з Росії.
Читати ще: Білорусь може вступити у війну з Україною на боці РФ, – Генштаб
Водночас група аналізу загроз Google заявила, що не знає, чи були якісь спроби успішними, оскільки вони не були націлені на облікові записи електронної пошти Google.
Відзначається, що за останні два тижні атакуюча група Fancy Bear, яка пов’язана з підрозділом військової розвідки ГРУ Росії, запустила кілька великих фішингових кампаній проти користувачів Ukr.net. Електронні листи приходили зі скомпрометованих облікових записів і приводили цілі до підроблених сторінок входу в систему.
Крім того, ще зовсім недавно, після того як Росія вторглася в Україну з матеріально-технічною допомогою з Білорусі, хакерська група в Білорусі Ghostwriter, використовувала фішинг, щоб спробувати отримати облікові дані українських урядовців і військовослужбовців Польщі, повідомляє Google.
У заяві Google вказується, що фішингові електронні листи були відправлені з «великої кількості скомпрометованих облікових записів і містять посилання на домени, контрольовані зловмисниками».
«У двох недавніх кампаніях зловмисники використовували нещодавно створені домени Blogspot як початкову цільову сторінку, яка потім перенаправляла цілі на фішингові сторінки з обліковими даними, де користувачів просили ввести свої паролі, які потім перехоплювалися. Всі відомі домени Blogspot, контрольовані зловмисниками, були відключені», – йдеться у звіті.
Читати ще: «Вашими тілами вкриємо кожен сантиметр нашої землі», – батальйон «Луцьк» не радить окупантам сунути на Волинь
Всі атаки Ghostwriter відбувалися минулого тижня «проти польського та українського уряду і військових організацій».
Крім того, Google заявив «зловмисника» Mustang Panda, що базується в Китаї і який намагався впровадити шкідливе ПЗ в «цільові європейські організації з приманками, пов’язаними з українським вторгненням».
Видання нагадує, що Білорусь в листопаді 2021 року була звинувачена охоронною фірмою Mandiant в спробах злому в Польщі та Литві. Ця ж група була ідентифікована Google як така, що стоїть за кампаніями з дезінформації в сусідніх країнах, багато з яких критикують НАТО.
«Ці хлопці націлювалися на Польщу ще до війни, це природний ворог», – сказав співзасновник стартапу Nudge Security Хайме Бласко.
За словами Бласко, ця активність значно збільшилася в міру того, як біженці хлинули в Польщу в кінці літа 2021 року.
Читати ще: Я не хотів би, щоб ваших дітей вбивали в моїй країні, – нардеп з Волині звернувся до білорусів
Так само дослідники нагадують, що білоруські хакери переслідували людей в Білорусі після виборів 2020 року, коли по країні прокотилася хвиля мітингів проти Лукашенка.
Підписуйтесь на наш Telegram-канал, аби першими дізнаватись найактуальніші новини Волині, України та світу
Про це 7 березня заявили дослідники безпеки з компанії Google, надавши додаткові докази того, що роль Білорусі у вторгненні Росії в Україну не обмежується її використанням як плацдарму для російських військ, пише УНІАН з посиланням на Washington Post.
Як йдеться в матеріалі, Google повідомив, що ще минулого року попередив сотні жителів України про спроби злому, більшість з яких були з Росії.
Читати ще: Білорусь може вступити у війну з Україною на боці РФ, – Генштаб
Водночас група аналізу загроз Google заявила, що не знає, чи були якісь спроби успішними, оскільки вони не були націлені на облікові записи електронної пошти Google.
Відзначається, що за останні два тижні атакуюча група Fancy Bear, яка пов’язана з підрозділом військової розвідки ГРУ Росії, запустила кілька великих фішингових кампаній проти користувачів Ukr.net. Електронні листи приходили зі скомпрометованих облікових записів і приводили цілі до підроблених сторінок входу в систему.
Крім того, ще зовсім недавно, після того як Росія вторглася в Україну з матеріально-технічною допомогою з Білорусі, хакерська група в Білорусі Ghostwriter, використовувала фішинг, щоб спробувати отримати облікові дані українських урядовців і військовослужбовців Польщі, повідомляє Google.
У заяві Google вказується, що фішингові електронні листи були відправлені з «великої кількості скомпрометованих облікових записів і містять посилання на домени, контрольовані зловмисниками».
«У двох недавніх кампаніях зловмисники використовували нещодавно створені домени Blogspot як початкову цільову сторінку, яка потім перенаправляла цілі на фішингові сторінки з обліковими даними, де користувачів просили ввести свої паролі, які потім перехоплювалися. Всі відомі домени Blogspot, контрольовані зловмисниками, були відключені», – йдеться у звіті.
Читати ще: «Вашими тілами вкриємо кожен сантиметр нашої землі», – батальйон «Луцьк» не радить окупантам сунути на Волинь
Всі атаки Ghostwriter відбувалися минулого тижня «проти польського та українського уряду і військових організацій».
Крім того, Google заявив «зловмисника» Mustang Panda, що базується в Китаї і який намагався впровадити шкідливе ПЗ в «цільові європейські організації з приманками, пов’язаними з українським вторгненням».
Видання нагадує, що Білорусь в листопаді 2021 року була звинувачена охоронною фірмою Mandiant в спробах злому в Польщі та Литві. Ця ж група була ідентифікована Google як така, що стоїть за кампаніями з дезінформації в сусідніх країнах, багато з яких критикують НАТО.
«Ці хлопці націлювалися на Польщу ще до війни, це природний ворог», – сказав співзасновник стартапу Nudge Security Хайме Бласко.
За словами Бласко, ця активність значно збільшилася в міру того, як біженці хлинули в Польщу в кінці літа 2021 року.
Читати ще: Я не хотів би, щоб ваших дітей вбивали в моїй країні, – нардеп з Волині звернувся до білорусів
Так само дослідники нагадують, що білоруські хакери переслідували людей в Білорусі після виборів 2020 року, коли по країні прокотилася хвиля мітингів проти Лукашенка.
Знайшли помилку? Виділіть текст і натисніть
Підписуйтесь на наш Telegram-канал, аби першими дізнаватись найактуальніші новини Волині, України та світу

Коментарів: 0
Шість казок, які варто ввімкнути дитині перед сном: їх озвучила гідеса «Музею у темряві»
Сьогодні 00:14
Сьогодні 00:14
28 вересня: свята, події, факти. Всесвітній день боротьби проти сказу та День свободи від голоду
Сьогодні 00:00
Сьогодні 00:00
На трасі до Шацька облаштують тротуари за 11 млн
27 Вересня 2026 23:45
27 Вересня 2026 23:45
Президент Сербії Вучич подав у відставку
27 Вересня 2026 23:17
27 Вересня 2026 23:17
Ще одна школа на Волині призупинила роботу
27 Вересня 2026 22:48
27 Вересня 2026 22:48
Їхав мотоциклом без прав і п’яним вештався біля озера: на Волині неповнолітній за пів дня попався на двох порушеннях
27 Вересня 2026 22:19
27 Вересня 2026 22:19
⚡️Наш Telegram-канал. Оперативні новини з Волині, України і світу⚡️
27 Вересня 2026 21:59
27 Вересня 2026 21:59
Росія пошкодила резиденцію посла Саудівської Аравії в Києві
27 Вересня 2026 21:51
27 Вересня 2026 21:51
У Колодяжному за мільйон продають комунальну ділянку
27 Вересня 2026 21:22
27 Вересня 2026 21:22
.jpg)


Додати коментар:
УВАГА! Користувач www.volynnews.com має розуміти, що коментування на сайті створені аж ніяк не для політичного піару чи антипіару, зведення особистих рахунків, комерційної реклами, образ, безпідставних звинувачень та інших некоректних і негідних речей. Утім коментарі – це не редакційні матеріали, не мають попередньої модерації, суб’єктивні повідомлення і можуть містити недостовірну інформацію.