
Хакери грабують банки Європи за допомогою нової схеми
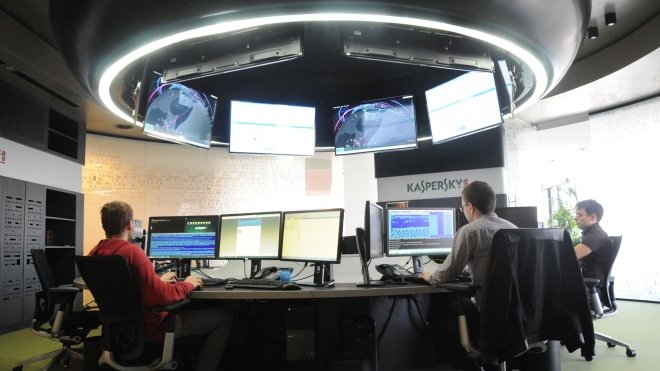
Фахівці «Лабораторії Касперського» виявили новий вид атак під назвою DarkVishnya на банки у Східній Європі. Від атак у 2017—2018 роках постраждало близько восьми банків, збиток оцінюється у десятки мільйонів доларів, пише theБабель з посиланням на Securitylab.
У кожному випадку зловмисники підкидали в будівлю банку пристрій зі шкідливим ПЗ, через яке підключалися до корпоративної мережі компанії.
Злочинці використовували ноутбуки, комп'ютер Raspberry Pi та інструмент Bash Bunny, призначений для здійснення USB-атак. Пристрої могли бути також додатково оснащені GPRS-, 3G- або LTE-модемом для дистанційного проникнення в корпоративну мережу організації.
«Викрадену інформацію зловмисники використовували для підключення до серверів і робочих станцій, призначених для здійснення платежів, і з допомогою легітимного програмного забезпечення дистанційно виводили кошти, наприклад через банкомати», — розповіли в Securitylab.
Часто виходило так, що точка входу в корпоративну мережу в операціях DarkVishnya довгий час залишалася невідомою, оскільки вона могла перебувати в будь-якому з офісів, розташованих у різних регіонах та навіть країнах. Крім того, наголошується, що приховані зловмисниками пристрої також можна було знайти віддалено.
Підписуйтесь на наш Telegram-канал, аби першими дізнаватись найактуальніші новини Волині, України та світу
У кожному випадку зловмисники підкидали в будівлю банку пристрій зі шкідливим ПЗ, через яке підключалися до корпоративної мережі компанії.
Злочинці використовували ноутбуки, комп'ютер Raspberry Pi та інструмент Bash Bunny, призначений для здійснення USB-атак. Пристрої могли бути також додатково оснащені GPRS-, 3G- або LTE-модемом для дистанційного проникнення в корпоративну мережу організації.
«Викрадену інформацію зловмисники використовували для підключення до серверів і робочих станцій, призначених для здійснення платежів, і з допомогою легітимного програмного забезпечення дистанційно виводили кошти, наприклад через банкомати», — розповіли в Securitylab.
Часто виходило так, що точка входу в корпоративну мережу в операціях DarkVishnya довгий час залишалася невідомою, оскільки вона могла перебувати в будь-якому з офісів, розташованих у різних регіонах та навіть країнах. Крім того, наголошується, що приховані зловмисниками пристрої також можна було знайти віддалено.
Знайшли помилку? Виділіть текст і натисніть
Підписуйтесь на наш Telegram-канал, аби першими дізнаватись найактуальніші новини Волині, України та світу

Коментарів: 0
У Луцьку п'яний водій Kia спричинив подвійну аварію
Сьогодні 16:57
Сьогодні 16:57
Син Трампа таємно полював у Монголії з олігархом, наближеним до Путіна, – Financial Times
Сьогодні 16:25
Сьогодні 16:25
Майже два роки вважався зниклим: підтвердили загибель воїна Вадима Ляшука з Луцької громади
Сьогодні 15:36
Сьогодні 15:36
Росія змінила тактику ударів по заходу України: Ігнат розкрив несподіваний трюк із дронами
Сьогодні 15:20
Сьогодні 15:20

Відомо, хто став володарем «Золотого м’яча-2026»
Сьогодні 14:47
Сьогодні 14:47


Додати коментар:
УВАГА! Користувач www.volynnews.com має розуміти, що коментування на сайті створені аж ніяк не для політичного піару чи антипіару, зведення особистих рахунків, комерційної реклами, образ, безпідставних звинувачень та інших некоректних і негідних речей. Утім коментарі – це не редакційні матеріали, не мають попередньої модерації, суб’єктивні повідомлення і можуть містити недостовірну інформацію.