
Вірус-здирник Petya.A атакував комп'ютери через M.E.doc
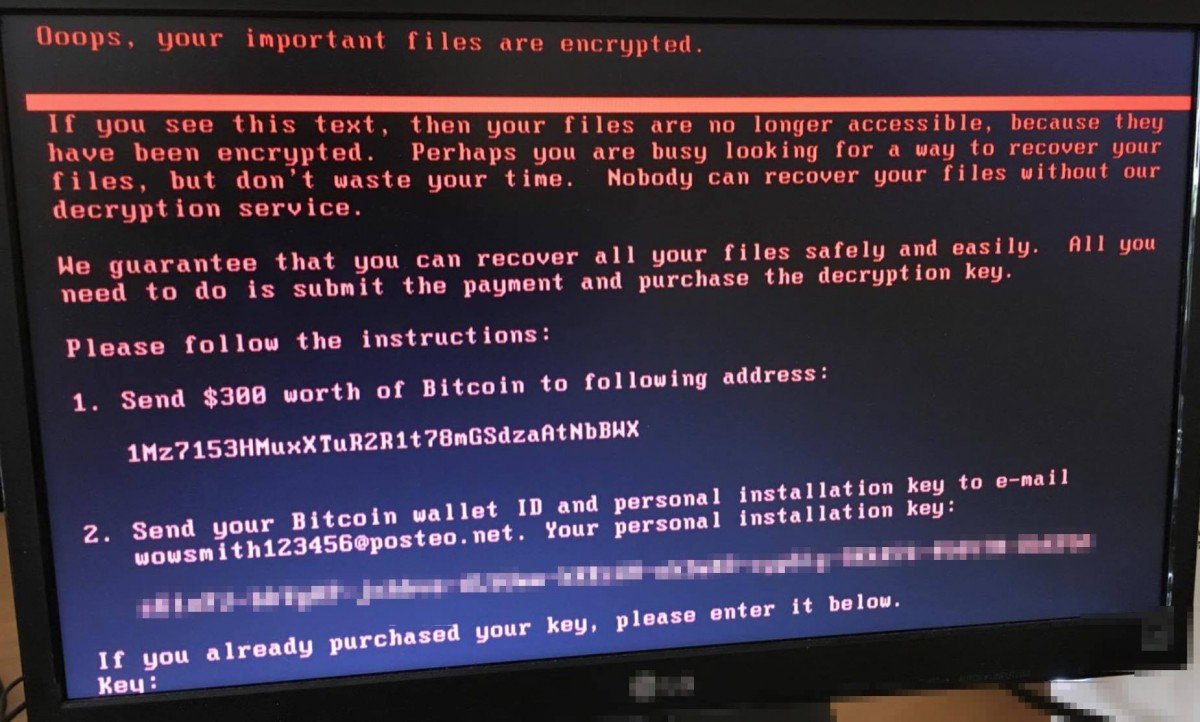
Відомо понад 10 випадків зараження вірусом-здирником Petya.A через використання програми електронного документообігу та звітності M.E.doc, а саме після оновлення цієї програми. Її рекомендують не включати.
Про це УНІАН повідомив співголова піар-комітету Асоціації ІТ України Влад Бовсуновський.
За його словами, розсилка з вірусом відбувається під виглядом поновлення M.E.doc, тому відбулося зараження корпоративного сектора, але від кого саме ця розсилка невідомо.
"Або були заражені сервери M.E.doc або це була фішингова розсилка нібито від компанії", - зазначив експерт.
На своїй сторінці в Facebook міністр інфраструктури України Володимир Омелян написав, що "переважно заражені комп'ютери, на яких була встановлена програма M.E.doc".
Інтернет-провайдер "Ланет" також закликав своїх користувачів не встановлювати і не оновлювати програму M.E.doc, так як вірус ймовірно поширюється через неї. Сама ж компанія M.E.doc розмістила на своєму сайті наступне повідомлення: "На наші сервера здійснюється вірусна атака. Просимо вибачення за тимчасові незручності!".
Раніше повідомлялося, зі шкідливою програмою справляється антивірус Windows Defender, а також остання версія Symantec.
Ще в 2016 році експерти компанії G DATA повідомили про виявлення вірусу-"вимагача" Petya. Версія шкідливої програми, яка поширювалася тоді, атакувала локальні мережі компаній через фахівців з кадрів, розсилаючи "фейкові" резюме з посиланнями на вірус.
Як повідомлялося, в Україні 27 червня хакери атакували низку великих підприємств та установ. Зокрема, кібератаки були здійснені на сайти "Київенерго", "Укртелеком", "Ощадбанк" і "Нова пошта", комп'ютерну мережу Кабміну, столичний метрополітен.
Луцькі фірми теж зазнали атаки вірусу.
Підписуйтесь на наш Telegram-канал, аби першими дізнаватись найактуальніші новини Волині, України та світу
Про це УНІАН повідомив співголова піар-комітету Асоціації ІТ України Влад Бовсуновський.
За його словами, розсилка з вірусом відбувається під виглядом поновлення M.E.doc, тому відбулося зараження корпоративного сектора, але від кого саме ця розсилка невідомо.
"Або були заражені сервери M.E.doc або це була фішингова розсилка нібито від компанії", - зазначив експерт.
На своїй сторінці в Facebook міністр інфраструктури України Володимир Омелян написав, що "переважно заражені комп'ютери, на яких була встановлена програма M.E.doc".
Інтернет-провайдер "Ланет" також закликав своїх користувачів не встановлювати і не оновлювати програму M.E.doc, так як вірус ймовірно поширюється через неї. Сама ж компанія M.E.doc розмістила на своєму сайті наступне повідомлення: "На наші сервера здійснюється вірусна атака. Просимо вибачення за тимчасові незручності!".
Раніше повідомлялося, зі шкідливою програмою справляється антивірус Windows Defender, а також остання версія Symantec.
Ще в 2016 році експерти компанії G DATA повідомили про виявлення вірусу-"вимагача" Petya. Версія шкідливої програми, яка поширювалася тоді, атакувала локальні мережі компаній через фахівців з кадрів, розсилаючи "фейкові" резюме з посиланнями на вірус.
Як повідомлялося, в Україні 27 червня хакери атакували низку великих підприємств та установ. Зокрема, кібератаки були здійснені на сайти "Київенерго", "Укртелеком", "Ощадбанк" і "Нова пошта", комп'ютерну мережу Кабміну, столичний метрополітен.
Луцькі фірми теж зазнали атаки вірусу.
Знайшли помилку? Виділіть текст і натисніть
Підписуйтесь на наш Telegram-канал, аби першими дізнаватись найактуальніші новини Волині, України та світу

Коментарів: 0
У Південній Кореї 600 тисяч людей прийшли подивитися на акулу, яка застрягла в каналі
1 Жовтня 2026 23:38
1 Жовтня 2026 23:38
Перша за 200 років страта жінки у США провалилася: вона вижила після двох смертельних ін'єкцій
1 Жовтня 2026 23:18
1 Жовтня 2026 23:18
Скандальний репер P. Diddy витрачає тисячі доларів на розкішне життя за ґратами, – ЗМІ
1 Жовтня 2026 23:00
1 Жовтня 2026 23:00
Британія запровадила нові санкції проти тіньового флоту Росії, пропагандистів та осіб, причетних до катувань
1 Жовтня 2026 22:40
1 Жовтня 2026 22:40
«Уперше за весь час повномасштабної війни ветеранську політику обговорюють в Європі настільки комплексно», – Ірина Констанкевич
1 Жовтня 2026 22:22
1 Жовтня 2026 22:22
Пентагон обрав компанію Boeing для будівництва винищувача нового покоління
1 Жовтня 2026 22:02
1 Жовтня 2026 22:02
.jpg)
.jpg)


Додати коментар:
УВАГА! Користувач www.volynnews.com має розуміти, що коментування на сайті створені аж ніяк не для політичного піару чи антипіару, зведення особистих рахунків, комерційної реклами, образ, безпідставних звинувачень та інших некоректних і негідних речей. Утім коментарі – це не редакційні матеріали, не мають попередньої модерації, суб’єктивні повідомлення і можуть містити недостовірну інформацію.