
Комп’ютерний черв’як Conficker торгує підробленими антивірусами
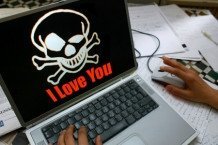
Минулого тижня з’явилася нова версія черв’яка Conficker, також відомого як Downadup і Kido. Вона, зокрема, завантажує на комп’ютер підроблений антивірус, який вимагає в користувача 50 доларів за очищення комп’ютера від шкідливого програмного забезпечення. Про це 15 квітня повідомляють «Волинські Новини».
Підроблений антивірус, SpywareProtect2009, завантажується з серверів, що розташовані в Україні. Потрапивши на комп’ютер, він періодично виводить на екран повідомлення, наприклад, про виявлені в системі віруси.
Крім того, Conficker завантажує на заражені комп’ютери черв’яка Iksma, також відомого як Waledac. Він з’явився в січні 2009 року. Призначення – крадіжка персональних даних і розсилка спаму.
В середньому один комп’ютер, заражений Iksmas, відправляє за добу 80 тисяч спам-повідомлень. Практично всі домени, з якими зв\'язуються Iksmas для отримання інструкцій, знаходяться в Китаї.
Вперше атака черв’яка Conficker була зафіксована на початку 2009 року. Протягом кількох днів він заразив десять мільйонів комп’ютерів. Ботнет, утворений цими комп’ютерами, є одним з найбільших у світі.
Корпорація Microsoft запропонувала винагороду в 250 тисяч доларів за інформацію, яка допоможе в упійманні автора або авторів Conficker. Також Microsoft домовилася про партнерство з кількома організаціями, метою яких стало знищення черв’яка.
Як інформує сайт 1+1, раніше Conficker лише заражав комп’ютери і не дозволяв їх власникам заходити на деякі сайти. Зокрема, ресурси компаній, що займаються комп\'ютерною безпекою.
У Kido реалізовані найсучасніші технології вірусотворців - наприклад, завантаження оновлень з постійно змінних адрес сайтів; використання з\'єднань типу комп\'ютер-комп\'ютер (peer-to-peer) як додаткового каналу оновлень; використання стійкого шифрування для захисту від перехоплення контролю; вдосконалені можливості відключення служб безпеки, перешкоди оновленням програм захисту тощо.
Найостанніша версія Kido оновлюється шляхом завантаження коду з 500 доменів, що обираються з пулу, який щодня змінюється та складається з 50 тисяч доменів-кандидатів.
В кінці березня експерти в’єтнамської компанії BKIS, що займається комп\'ютерною безпекою, заявили, що черв\'як Conficker був створений у Китаї. Цей висновок був зроблений після аналізу коду черв’яка, який виявився тісно пов’язаним з кодом вірусу Nimda, епідемію якого було зафіксовано в 2001 році.
Вважається, що Nimda був розроблений в Китаї, оскільки в його коді виявили вказівки на цю країну. Але офіційно ці дані не були підтверджені.
Підписуйтесь на наш Telegram-канал, аби першими дізнаватись найактуальніші новини Волині, України та світу
Підроблений антивірус, SpywareProtect2009, завантажується з серверів, що розташовані в Україні. Потрапивши на комп’ютер, він періодично виводить на екран повідомлення, наприклад, про виявлені в системі віруси.
Крім того, Conficker завантажує на заражені комп’ютери черв’яка Iksma, також відомого як Waledac. Він з’явився в січні 2009 року. Призначення – крадіжка персональних даних і розсилка спаму.
В середньому один комп’ютер, заражений Iksmas, відправляє за добу 80 тисяч спам-повідомлень. Практично всі домени, з якими зв\'язуються Iksmas для отримання інструкцій, знаходяться в Китаї.
Вперше атака черв’яка Conficker була зафіксована на початку 2009 року. Протягом кількох днів він заразив десять мільйонів комп’ютерів. Ботнет, утворений цими комп’ютерами, є одним з найбільших у світі.
Корпорація Microsoft запропонувала винагороду в 250 тисяч доларів за інформацію, яка допоможе в упійманні автора або авторів Conficker. Також Microsoft домовилася про партнерство з кількома організаціями, метою яких стало знищення черв’яка.
Як інформує сайт 1+1, раніше Conficker лише заражав комп’ютери і не дозволяв їх власникам заходити на деякі сайти. Зокрема, ресурси компаній, що займаються комп\'ютерною безпекою.
У Kido реалізовані найсучасніші технології вірусотворців - наприклад, завантаження оновлень з постійно змінних адрес сайтів; використання з\'єднань типу комп\'ютер-комп\'ютер (peer-to-peer) як додаткового каналу оновлень; використання стійкого шифрування для захисту від перехоплення контролю; вдосконалені можливості відключення служб безпеки, перешкоди оновленням програм захисту тощо.
Найостанніша версія Kido оновлюється шляхом завантаження коду з 500 доменів, що обираються з пулу, який щодня змінюється та складається з 50 тисяч доменів-кандидатів.
В кінці березня експерти в’єтнамської компанії BKIS, що займається комп\'ютерною безпекою, заявили, що черв\'як Conficker був створений у Китаї. Цей висновок був зроблений після аналізу коду черв’яка, який виявився тісно пов’язаним з кодом вірусу Nimda, епідемію якого було зафіксовано в 2001 році.
Вважається, що Nimda був розроблений в Китаї, оскільки в його коді виявили вказівки на цю країну. Але офіційно ці дані не були підтверджені.
Знайшли помилку? Виділіть текст і натисніть
Підписуйтесь на наш Telegram-канал, аби першими дізнаватись найактуальніші новини Волині, України та світу

Коментарів: 0
«Україна не погодиться на обмеження армії і нейтралітет», – Зеленський про мирні переговори
Сьогодні 11:49
Сьогодні 11:49
На Волині підвода зіткнулася з автомобілем, є травмовані
Сьогодні 11:32
Сьогодні 11:32
Життя обірвалося у вересні 2022-го: підтвердили загибель волинського військового Дмитра Оксенюка
Сьогодні 10:59
Сьогодні 10:59
На Волині за минулу добу троє людей травмувалися у ДТП за участю мотоциклів, серед них – 14-річна дівчина
Сьогодні 10:42
Сьогодні 10:42
Путін хоче скоротити НАТО до кордонів 1997 року на переговорах щодо України, – The Telegraph
Сьогодні 09:52
Сьогодні 09:52
На Любешівщині попрощалися з Героєм Романом Лисюком
Сьогодні 09:18
Сьогодні 09:18
Поблизу Барселони автобус злетів з дороги, 83 постраждалих
Сьогодні 09:02
Сьогодні 09:02


Додати коментар:
УВАГА! Користувач www.volynnews.com має розуміти, що коментування на сайті створені аж ніяк не для політичного піару чи антипіару, зведення особистих рахунків, комерційної реклами, образ, безпідставних звинувачень та інших некоректних і негідних речей. Утім коментарі – це не редакційні матеріали, не мають попередньої модерації, суб’єктивні повідомлення і можуть містити недостовірну інформацію.