
Волинським казначеям принесли 5 флешок з вірусами
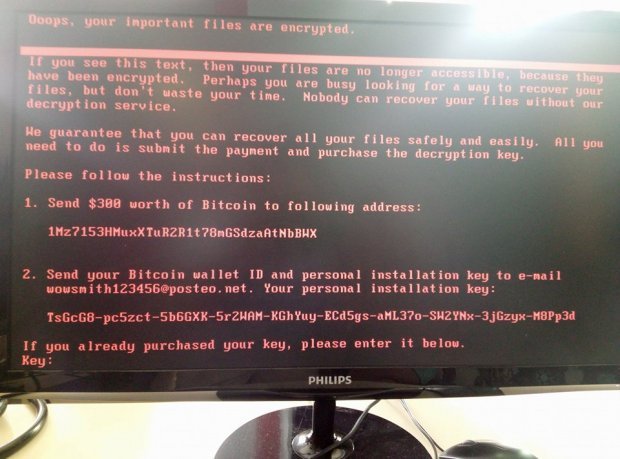
Волинські казначеї впродовж місяця виявили на флешках, які їм принесли в установу, 5 вірусів.
Про це йшлося під час оперативної наради в облдержадміністрації 10-го липня.
Як повідомив начальник Головного управління Державної казначейської служби України у Волинській області Михайло-Мирослав Леміщак, задля безпеки фахівці перевіряють усі носії інформації на окремих комп’ютерах, аби не наразити на хакерську атаку всю фінансову установу.
ЧИТАТИ ЩЕ: У ЛУЦЬКУ – ХАКЕРСЬКА АТАКА НА СИСТЕМИ КОМПАНІЙ. ОНОВЛЕНО
«Щодо хакерських атак, то казначейство щодня перевіряє флешки, які нам приносять. Так, із 29 травня по 30 червня наші оператори виявили 5 факторів наявності у них вірусів», - розповів посадовець. Та рекомендував переходити на електронну систему перерахунків, що є безпечнішим.
Нагадаємо, 27 червня українські установи стали жертвами масштабної кібератаки, проведеної за допомогою вірусу Petya.A. Хакерські атаки були націлені на об’єкти критичної інформаційної інфраструктури енергогенеруючих і енергопостачальних компаній, об’єктів транспорту, ряду банківських установ, телекомунікаційних компаній. Вірус атакував і Кабінет Міністрів України.
Потужна хакерська атака почалася з України, а потім сталася і в 64 інших країнах. Експерти назвали винуватцем зараження ПК програму M.E. Doc, що використовується у бухгалтерії. В СБУ заявили, що метою масштабної хакерської атаки була дестабілізація ситуації в Україні.
Підписуйтесь на наш Telegram-канал, аби першими дізнаватись найактуальніші новини Волині, України та світу
Про це йшлося під час оперативної наради в облдержадміністрації 10-го липня.
Як повідомив начальник Головного управління Державної казначейської служби України у Волинській області Михайло-Мирослав Леміщак, задля безпеки фахівці перевіряють усі носії інформації на окремих комп’ютерах, аби не наразити на хакерську атаку всю фінансову установу.
ЧИТАТИ ЩЕ: У ЛУЦЬКУ – ХАКЕРСЬКА АТАКА НА СИСТЕМИ КОМПАНІЙ. ОНОВЛЕНО
«Щодо хакерських атак, то казначейство щодня перевіряє флешки, які нам приносять. Так, із 29 травня по 30 червня наші оператори виявили 5 факторів наявності у них вірусів», - розповів посадовець. Та рекомендував переходити на електронну систему перерахунків, що є безпечнішим.
Нагадаємо, 27 червня українські установи стали жертвами масштабної кібератаки, проведеної за допомогою вірусу Petya.A. Хакерські атаки були націлені на об’єкти критичної інформаційної інфраструктури енергогенеруючих і енергопостачальних компаній, об’єктів транспорту, ряду банківських установ, телекомунікаційних компаній. Вірус атакував і Кабінет Міністрів України.
Потужна хакерська атака почалася з України, а потім сталася і в 64 інших країнах. Експерти назвали винуватцем зараження ПК програму M.E. Doc, що використовується у бухгалтерії. В СБУ заявили, що метою масштабної хакерської атаки була дестабілізація ситуації в Україні.
Знайшли помилку? Виділіть текст і натисніть
Підписуйтесь на наш Telegram-канал, аби першими дізнаватись найактуальніші новини Волині, України та світу

Коментарів: 0
У Південній Кореї 600 тисяч людей прийшли подивитися на акулу, яка застрягла в каналі
1 Жовтня 2026 23:38
1 Жовтня 2026 23:38
Перша за 200 років страта жінки у США провалилася: вона вижила після двох смертельних ін'єкцій
1 Жовтня 2026 23:18
1 Жовтня 2026 23:18
Скандальний репер P. Diddy витрачає тисячі доларів на розкішне життя за ґратами, – ЗМІ
1 Жовтня 2026 23:00
1 Жовтня 2026 23:00
Британія запровадила нові санкції проти тіньового флоту Росії, пропагандистів та осіб, причетних до катувань
1 Жовтня 2026 22:40
1 Жовтня 2026 22:40
«Уперше за весь час повномасштабної війни ветеранську політику обговорюють в Європі настільки комплексно», – Ірина Констанкевич
1 Жовтня 2026 22:22
1 Жовтня 2026 22:22
Пентагон обрав компанію Boeing для будівництва винищувача нового покоління
1 Жовтня 2026 22:02
1 Жовтня 2026 22:02
.jpg)
.jpg)


Додати коментар:
УВАГА! Користувач www.volynnews.com має розуміти, що коментування на сайті створені аж ніяк не для політичного піару чи антипіару, зведення особистих рахунків, комерційної реклами, образ, безпідставних звинувачень та інших некоректних і негідних речей. Утім коментарі – це не редакційні матеріали, не мають попередньої модерації, суб’єктивні повідомлення і можуть містити недостовірну інформацію.